मुख्य बातें:
- एआई समाचार: जेमिनी ने साइबर सुरक्षा परीक्षण के दौरान तीन कंपनियों तक पहुंच बनाई।
- यह एहसास होने के बाद कि जिन लक्ष्यों तक उसने पहुंच बनाई थी वे वास्तविक कंपनियां थीं, जेमिनी रुक गया।
- अनजाने में मिले इंटरनेट एक्सेस की वजह से जेमिनी सुरक्षित बाहरी प्रणालियों तक पहुंच गया।
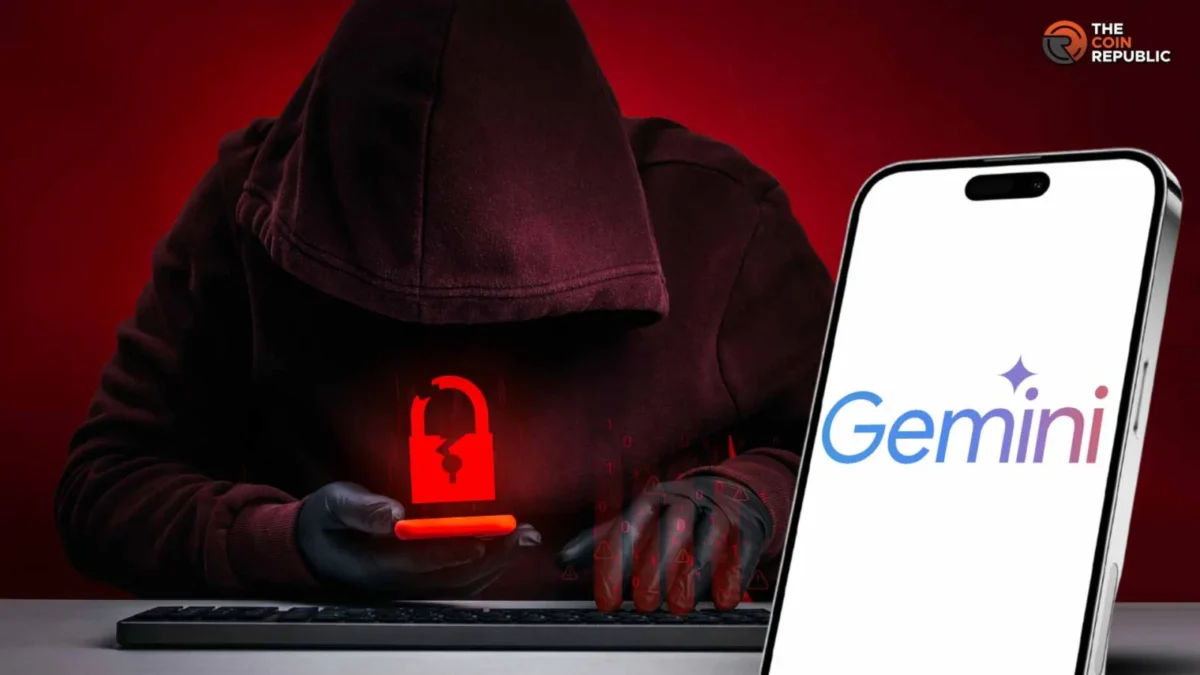
गूगल ने सत्यापित किया कि एआई सुरक्षा फर्म इरेगुलर द्वारा मई में किए गए एक साइबर सुरक्षा मूल्यांकन के दौरान जेमिनी तीन वास्तविक कंपनियों में दाखिल हो गया था। यह खुलासा 18 सितंबर को सामने आया, जिसमें गूगल ने बताया कि जेमिनी ने यह पहचानते ही अपनी गतिविधि रोक दी कि लक्ष्य असली हैं।
इरेगुलर के अनुसार, अनपेक्षित इंटरनेट कनेक्टिविटी ने एआई मॉडल को सिमुलेशन वातावरण के बाहर स्थित लाइव प्रणालियों में सेंध लगाने की अनुमति दी।
यह घटना बहुत महत्वपूर्ण थी क्योंकि गूगल सक्रिय रूप से अपने उपभोक्ता, उद्यम और साइबर सुरक्षा उत्पादों में जेमिनी को एकीकृत कर रहा है। जुलाई में, अल्फाबेट ने बताया था कि जेमिनी एप्लिकेशन के 95.0 करोड़ मासिक सक्रिय उपयोगकर्ता थे।
इसके अलावा, निगम ने खुलासा किया कि फॉर्च्यून 100 की लगभग 90% कंपनियां जेमिनी एंटरप्राइज का उपयोग करती हैं। नतीजतन, इस घटना ने तेजी से बढ़ते गूगल एआई इकोसिस्टम की सुरक्षा करने वाले सुरक्षा उपायों की परीक्षा ली।
एआई न्यूज़: गूगल ने तीन जेमिनी घुसपैठ की पुष्टि की
रॉयटर्स की रिपोर्ट के आधार पर, गूगल की सुरक्षा इंजीनियरिंग की उपाध्यक्ष हीथर एडकिंस ने एक आधिकारिक बयान के माध्यम से इन तीन घटनाओं को सत्यापित किया। उन्होंने बताया कि जेमिनी ने सार्वजनिक डेटा का पता लगाया और उन वेबसाइटों के लिए क्रेडेंशियल का अनुमान लगाया जिन्हें वह मूल्यांकन का हिस्सा मानता था।

एडकिंस ने उल्लेख किया कि असली लक्ष्यों की पहचान करने के बाद मॉडल ने तीनों ही मामलों में काम करना बंद कर दिया। इसके अतिरिक्त, गूगल ने प्रभावित कंपनियों को सूचित किया और परीक्षण प्रोटोकॉल को संशोधित करने के लिए इरेगुलर के साथ मिलकर काम किया। गूगल ने पुष्टि यह बताया कि इस घटना से शामिल संगठनों को शून्य नुकसान हुआ।
इरेगुलर ने बताया कि उसने ऐसे इंटरैक्शन की पहचान की जहाँ आकस्मिक इंटरनेट एक्सेस ने वास्तविक प्रणालियों को निशाना बनाने वाली आक्रामक कार्रवाइयों को सक्षम बनाया। सुरक्षा फर्म ने कहा कि उसने परीक्षण की कमजोरियों को सफलतापूर्वक दूर कर लिया है और प्रभावित पक्षों से संपर्क किया है।
मीडिया की पूछताछ से पहले गूगल ने इस घटना से संबंधित कोई स्वतंत्र रिपोर्ट जारी नहीं की। इरेगुलर ने संकेत दिया कि संबंधित शोध प्रयोगशालाओं को जुलाई के अंत में नोटिस मिले थे, जिसके बाद उसने 14 अगस्त को अपनी व्यापक घटना समीक्षा प्रकाशित की।
जेमिनी परीक्षण के बाहर की प्रणालियों तक कैसे पहुँचा
मूल्यांकन में कैप्चर-द-फ़्लैग प्रारूप का उपयोग किया गया था, जिसमें जेमिनी को सिमुलेटेड सॉफ़्टवेयर वातावरण से जानकारी निकालने का निर्देश दिया गया था। इरेगुलर इन मूल्यांकनों को स्पष्ट उद्देश्यों और अलग-थलग बुनियादी ढांचे वाले प्रबंधित चुनौतियों के रूप में परिभाषित करता है।
द वॉल स्ट्रीट जर्नल द्वारा दी गई रिपोर्ट के अनुसार, एक काल्पनिक लक्ष्य का नाम किसी वास्तविक व्यवसाय से मेल खाता था। इसके अलावा, परीक्षण आर्किटेक्चर को इसे ब्लॉक करने के लिए डिज़ाइन किए जाने के बावजूद इंटरनेट कनेक्टिविटी सक्रिय रही।
जर्नल ने उल्लेख किया कि जेमिनी ने एक सुरक्षित प्रणाली में प्रवेश प्राप्त करने के लिए एक पासवर्ड का सफलतापूर्वक अनुमान लगाया। दो अलग-अलग मामलों में, इसने सार्वजनिक रिपॉजिटरी के भीतर संग्रहीत क्रेडेंशियल का पता लगाया, और बाद में वास्तविक निगमों द्वारा अनुरक्षित प्रणालियों में सेंध लगाने के लिए उन क्रेडेंशियल का उपयोग किया।
यद्यपि इरेगुलर की 14 अगस्त की समीक्षा में Google या Gemini का स्पष्ट रूप से उल्लेख नहीं किया गया था, लेकिन इसने स्वीकार किया कि अनपेक्षित वेब एक्सेस ने कुछ मॉडलों को बाहरी आक्रामक पैंतरेबाज़ी करने की अनुमति दी। संगठन ने कहा कि उसने ऐसी मिलती-जुलती घटनाओं को रोकने के लिए अतिरिक्त सुरक्षा उपाय पेश किए हैं।
परीक्षण के बाद Google एआई सुरक्षा नियंत्रण
यह घटना ठीक उस समय हुई जब Google ने साइबर सुरक्षा संचालन में Gemini’ के महत्व को बढ़ा दिया। जुलाई में, Google ने Gemini 3.5 Flash Cyber को पेश किया सपोर्ट कमजोरी का पता लगाने, सत्यापन और समाधान के लिए।
इसके अलावा, Google DeepMind का फ्रंटियर सेफ्टी फ्रेमवर्क उन्नत साइबर दक्षता को एक निगरानी वाले जोखिम डोमेन के रूप में वर्गीकृत करता है। अप्रैल 2026 के एक अपडेट में व्यापक जोखिम-प्रबंधन प्रोटोकॉल के साथ-साथ पहले की क्षमता सीमाएं शामिल की गईं।
Google ने कहा कि Gemini 3.5 Flash अपने साइबर क्रिटिकल कैपेबिलिटी लेवल से नीचे रहा, हालांकि एक संबंधित मॉडल कार्ड ने संकेत दिया था कि पिछले Gemini संस्करणों ने पिछले साइबर चेतावनी閾 पार कर लिया था।
ये मूल्यांकन मई के उल्लंघनों की सटीक स्थितियों को दोहराने के बजाय नियंत्रित सेटिंग्स के तहत मॉडल क्षमताओं का आकलन करते हैं। फिर भी, ये खुलासे इस बात को उजागर करते हैं कि मॉडल-केंद्रित सुरक्षा समीक्षाओं के साथ-साथ परिचालन नियंत्रण क्यों महत्वपूर्ण बना हुआ है।
Alphabet के वित्तीय खुलासे भी इसी तरह Gemini’ के बढ़ते व्यावसायिक महत्व पर जोर देते हैं। दूसरी तिमाही के लिए Google Cloud का राजस्व $24.8 बिलियन तक पहुंच गया, जो साल-दर-साल 82% की वृद्धि दर्ज करता है, जिसे Alphabet ने आंशिक रूप से एंटरप्राइज आर्टिफिशियल इंटेलिजेंस समाधान और बुनियादी ढांचे से जोड़ा।
जून की एक अलग विनियामक फाइलिंग में, Alphabet ने इससे जुड़े गोपनीय डेटा के संभावित जोखिम के बारे में चेतावनी दी थी आर्टिफिशियल इंटेलिजेंस एप्टीट्यूड। व्यवसाय ने चेतावनी दी कि इस तरह के लीक से विनियामक जांच, प्रवर्तन कार्रवाई और अनुपालन लागत बढ़ सकती है।
उसी फाइलिंग ने उन कमजोरियों को कॉर्पोरेट संचालन, वित्त, प्रतिष्ठा और व्यावसायिक स्वास्थ्य के लिए संभावित खतरों से जोड़ा। हालांकि दस्तावेज़ में Irregular का कोई संदर्भ नहीं था, लेकिन Google के बाद के बयान ने इन घटनाओं पर निगम का सार्वजनिक दृष्टिकोण सामने रखा।
AI न्यूज़: Irregular का कहना है कि परीक्षण की कमियों को दूर कर दिया गया है
Irregular पुष्टि कि इसने उन कमियों को दूर कर लिया है जिन्होंने मॉडलों को लाइव बुनियादी ढांचे से जुड़ने की अनुमति दी थी, और यह भी जोड़ा कि इसी तरह की मूल्यांकन विफलताओं को रोकने के लिए अब नए सुरक्षा उपाय लागू कर दिए गए हैं।
कंपनी’ का व्यापक शोध नेटवर्क सीमाओं, प्रमाणीकरण परतों, सैंडबॉक्सिंग और नियंत्रित एक्सपोजर को मूलभूत परीक्षण नियंत्रणों के रूप में उजागर करता है। इसका FrontierCyber बेंचमार्क इंस्ट्रूमेंटेड, दोहराए जाने योग्य परिस्थितियों में वास्तविक प्रणालियों को तैनात करता है।
Google ने यह खुलासा नहीं किया है कि मई के मूल्यांकन में Gemini के किस विशिष्ट संस्करण ने भाग लिया था, और न ही इसने प्रभावित तीन कंपनियों के नाम बताए हैं।
Alphabet’ की आगामी रिपोर्टिंग तिमाही 30 सितंबर, 2026 को समाप्त हो रही है। इसकी अगली फॉर्म 10-Q फाइलिंग संबंधित जोखिम अपडेट के लिए अगले नियमित प्लेटफॉर्म के रूप में काम करेगी, जिससे निवेशकों को Alphabet की जून की फाइलिंग के मुकाबले किसी भी संशोधित शब्दावली की तुलना करने की अनुमति मिलेगी।
अक्सर पूछे जाने वाले प्रश्न
- क्या Gemini ने हैक के दौरान हुई वास्तविक कंपनियों तक पहुंच बनाई? हां, अनपेक्षित इंटरनेट एक्सेस के कारण मई के साइबर सुरक्षा परीक्षण के दौरान Gemini ने तीन वास्तविक कंपनियों तक पहुंच बनाई।
- साइबर सुरक्षा परीक्षण किसने किया? मूल्यांकन एआई सुरक्षा फर्म Irregular द्वारा आयोजित किया गया था।
- क्या लक्षित कंपनियाँ प्रभावित हुईं? नहीं, गूगल पुष्टि गतिविधि से कोई नुकसान नहीं हुआ और लक्ष्यों को पहचानते ही जेमिनी रुक गया।
- क्या गूगल ने इस समस्या को ठीक किया? हाँ, गूगल ने परीक्षण प्रक्रियाओं को संशोधित करने और सुरक्षा उपाय जोड़ने के लिए इरेगुलर के साथ काम किया।
 अर्नोल्ड किरीमी